Un prestataire termine son intervention. Son accès au système d’information reste ouvert. Qui, dans l’entreprise, sait encore pourquoi ?
La question prend un relief particulier avec les dix sanctions annoncées par la CNIL le 9 novembre 2026. Elles concernent des collectivités territoriales et un établissement public, après des contrôles engagés dans le cadre de la campagne de 2025. Parmi les manquements relevés : certains prestataires pouvaient accéder au réseau en permanence, sans autorisation au cas par cas, ou avec des comptes partagés entre plusieurs salariés.
Cette annonce ne mesure pas la situation des ETI. Elle rend néanmoins concret un sujet qu’une direction peut examiner avec sa DSI : l’accès accordé pour rendre un service correspond-il encore à un besoin identifié ?
Une responsabilité à rendre visible
La transformation numérique ne peut plus se penser sans une sécurité intégrée et anticipée, que ce soit au niveau des infrastructures, des usages métier ou de la gouvernance des données.
C’était l’un des points de mon post du 20 janvier 2026. Sur la politique cyber des ETI, j’avais aussi retenu cette formulation dans mon post du 1er juillet 2025 :
Un responsable désigné (même à temps partiel) + une politique claire validée en COMEX
Pour les accès des prestataires, ce principe se traduit en responsabilités observables. Le métier explique l’intervention nécessaire. La DSI organise son périmètre technique et les contrôles avec le responsable de la sécurité, lorsqu’il existe. Une personne interne autorise l’ouverture selon les règles convenues ; une autre fonction peut en exécuter la fermeture. Le partage des tâches doit rester vérifiable.
Le DG ou le DAF n’a pas à approuver chaque connexion. Il doit pouvoir identifier qui porte cette organisation, quel temps lui est consacré et où remonte un désaccord entre disponibilité du service et sécurité.
Des recommandations existaient déjà
La nouveauté est l’annonce des sanctions, pas l’apparition d’une nouvelle règle de télémaintenance.
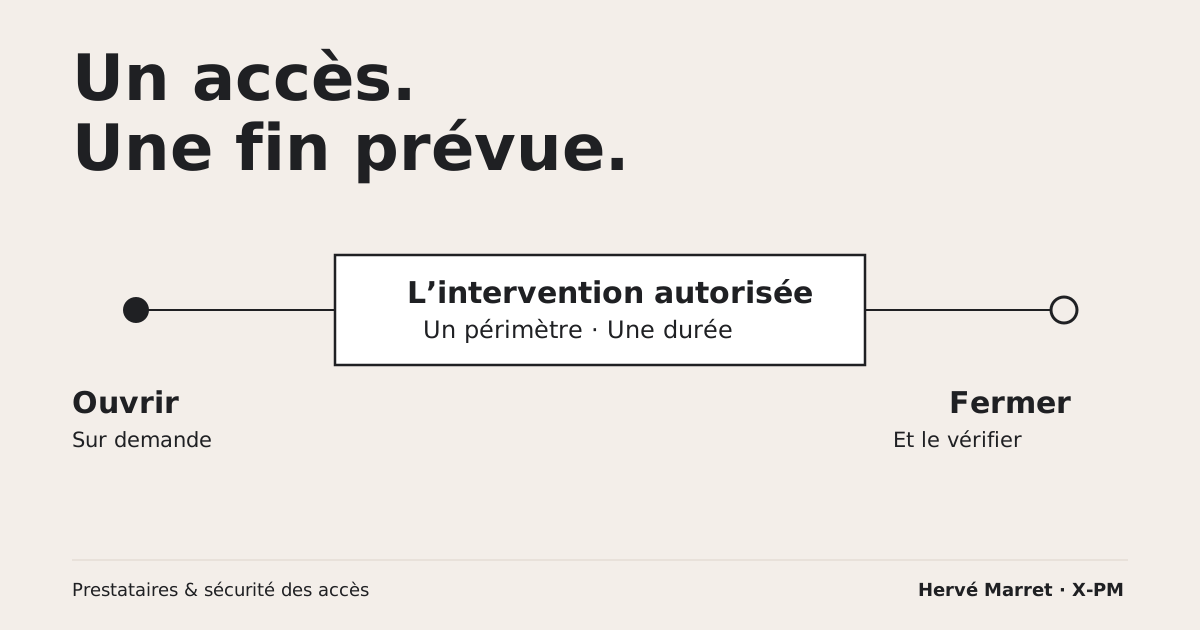
Dans sa fiche du 14 mars 2024 sur la maintenance, la CNIL recommande d’ouvrir les accès à la demande, pour une durée définie à l’avance, puis de les fermer. Elle prévoit aussi l’enregistrement des interventions et leur encadrement par un responsable interne.
Son guide des habilitations du 13 mars 2024 demande de limiter les droits aux besoins, de faire valider les demandes et de retirer les accès à la fin d’une mission ou d’un contrat. Le guide ANSSI d’administration sécurisée, version du 11 mai 2021, précise au chapitre 12 le cycle de vie des comptes des prestataires : comptes dédiés, désactivés par défaut, activés à la demande, avec une durée maximale suivie.
Ces références donnent à la DSI un cadre pour examiner les pratiques et les contrats. Elles ne permettent pas de déduire d’une annonce concernant des collectivités que toutes les ETI ont les mêmes obligations particulières ou les mêmes défauts.
Un essai sur une intervention réelle
Prenons un scénario illustratif, sans lien avec un client X-PM. Une ETI confie la maintenance de son logiciel de facturation à un éditeur. La clôture approche. Le support dispose d’un accès distant utilisé à chaque incident ; la finance ignore s’il est encore actif entre deux interventions.
La première action peut porter sur ce seul accès. La DSI vérifie avec l’éditeur qui l’utilise, à quoi il donne droit et comment son usage peut être retracé. Le responsable facturation précise les périodes où une intervention rapide est nécessaire. Ensemble, ils préparent un essai sur une plage convenue.
| Point à vérifier | Preuve attendue pendant l’essai | Décision à prendre si elle manque |
|---|---|---|
| L’intervenant et le besoin | Une personne identifiée et une demande liée au travail prévu | Faire préciser l’intervention avant l’ouverture |
| Le périmètre | Les ressources nécessaires sont identifiées par la DSI | Réduire les droits ou documenter une exception temporaire |
| La durée | Une échéance et un responsable de fermeture sont nommés | Prévoir la fermeture et son contrôle avant de commencer |
| La fin de l’intervention | La personne désignée par la DSI vérifie la fermeture et en conserve une trace horodatée | Traiter l’écart, avec une nouvelle échéance explicite |
Sur petit écran, faites défiler le tableau horizontalement.
Cette grille est une proposition de travail. Elle ne remplace ni l’analyse de risque ni les contrôles techniques, notamment l’authentification et la journalisation.
L’essai doit aussi vérifier que le support reste joignable et peut obtenir un nouvel accès lorsqu’une intervention devient nécessaire. Si personne ne peut autoriser cette ouverture hors des heures de bureau, le problème apparaît avant la prochaine clôture. La direction peut alors arbitrer une astreinte, une procédure d’urgence ou une modification de l’engagement de service, avec leur coût.
Il serait imprudent de désactiver en bloc des accès sans en connaître les dépendances. Un accès de télémaintenance humaine et un compte utilisé par un échange automatique entre applications ne se traitent pas de la même façon. La DSI les distingue avant toute modification. En cas d’exception nécessaire, elle en précise le motif, les mesures compensatoires, le responsable et la date de réexamen.
Le contrat ne décrit pas toute l’activité réelle
Dans l’entretien « Vendor Zero Trust » publié le 3 novembre, Jerry Chapman, cofondateur et directeur technique de Numberline Security, insiste sur les autorisations explicites et les privilèges temporaires des prestataires. Il distingue également le questionnaire d’évaluation de l’observation des accès réellement utilisés.
La nuance apparaît dans l’échange : Chapman rappelle que l’évaluation des processus reste nécessaire ; l’animateur Gregory Rasner ajoute la vérification des pratiques auprès des fournisseurs. Leur discussion ne se réduit donc pas au choix d’un outil. Cet entretien de praticiens apporte un éclairage ; il ne constitue pas une enquête représentative ni la preuve d’un nouvel incident.
Pour le DAF du scénario, la discussion contractuelle peut donc partir de l’essai : l’éditeur accepte-t-il ce fonctionnement ? Qui assure la disponibilité attendue ? Quel supplément éventuel correspond à un service nécessaire ? Le contrat et le fonctionnement observé peuvent alors être rapprochés.
Quel mandat confier si personne ne tient le sujet ?
Un accès à corriger peut relever du travail courant de la DSI. Si plusieurs prestataires, contrats et métiers sont concernés, avec des exceptions qui restent sans décision, la direction peut avoir besoin d’un pilotage temporaire clairement délimité.
Le résultat attendu peut être formulé simplement : des accès inventoriés sur un périmètre convenu, des responsables nommés, les écarts traités ou arbitrés, puis une procédure que l’équipe sait reprendre. Les spécialistes réalisent les contrôles techniques ; le responsable du chantier coordonne les décisions et la transmission. La méthode de cadrage d’une mission aide à préciser ce mandat avant de choisir un renfort.
Une première vérification peut déjà faire apparaître ce qui manque : une règle, un moyen technique, du temps ou une décision. Dans votre entreprise, qui peut aujourd’hui montrer qu’une intervention terminée correspond bien à un accès fermé ?