Un équipement frigorifique connecté peut-il rester hors du périmètre de discussion de la direction IT ?
Le rapport du C4 publié par le CERT-FR le 9 novembre 2026 donne une raison très concrète de poser la question. Dans la nuit du 11 au 12 octobre, une attaque a touché environ 700 sites de la grande distribution française. Des paramètres de dégivrage ont été modifiés, entraînant des pertes de marchandises et au moins quinze départs de feu. Le rapport mentionne aussi des entreprises de l’agroalimentaire parmi les victimes.
La nouveauté est ce rapport d’investigation. L’attaque a eu lieu en octobre, et ces chiffres ne décrivent pas 700 ETI industrielles.
Pour un DG ou un DAF, une question mérite d’être mise à l’ordre du jour : qui suit le risque numérique d’un équipement acheté par l’exploitation, entretenu par un prestataire et connecté à distance ?
Partir de la dépendance de l’activité
Même si vous vous sentez "peu exposé", votre niveau de dépendance numérique vous rend vulnérable par ricochet.
Cette phrase vient du post du 1er juillet 2025 sur la politique cyber des ETI. Elle invite à regarder ce dont dépend le fonctionnement de l’entreprise, y compris lorsque l’équipement n’a pas été acheté sur un budget informatique.
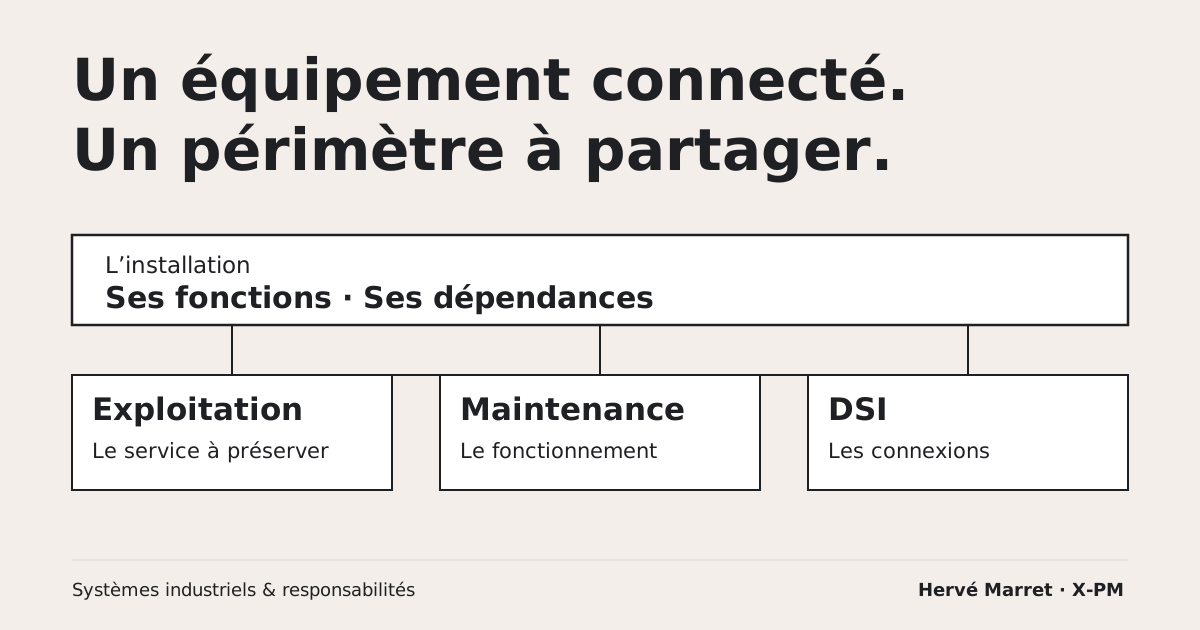
Une chambre froide, un automate ou un dispositif de supervision pose ainsi plusieurs questions différentes. La maintenance connaît son fonctionnement. L’exploitation connaît les conséquences d’une interruption. La DSI et les spécialistes de cybersécurité examinent les connexions et les protections. La qualité précise les conditions dans lesquelles la production ou les marchandises restent utilisables.
Ces compétences peuvent être réparties entre plusieurs personnes, en interne et chez les prestataires. La direction doit pouvoir identifier qui les réunit et qui tranche leurs désaccords.
L’ANSSI, dans son guide sur les systèmes industriels du 27 novembre 2025, décrit précisément le risque de laisser une partie du système sans responsable lorsque les limites entre fournisseur, intégrateur, métiers et informatique sont floues. Elle recommande de définir les rôles sur l’ensemble du cycle de vie, de la conception au retrait du système. Ce cadre existait avant l’attaque ; le rapport récent donne une occasion de vérifier son application.
Tester une décision sur une installation précise
Pas besoin de tout faire d’un coup.
Cette autre phrase du même post peut servir de point de départ : choisir une installation critique et vérifier que les responsables savent préparer ensemble une décision. Ce premier exercice ne remplace pas l’examen des autres équipements.
Dans une ETI agroalimentaire fictive, la maintenance souhaite revoir l’accès distant du frigoriste. L’exploitation veut conserver les alertes de température. Le DSI ne dispose pas encore du détail de la connexion. Chacun a une partie des informations utiles.
Réunissez le responsable du site, la maintenance, la qualité et la DSI, avec le prestataire concerné. Le DG désigne la personne chargée de préparer l’arbitrage. Trois questions permettent de rendre les manques visibles.
1. Que faut-il préserver ? Décrire le service rendu par l’équipement et les conséquences possibles d’une perte de commande, de surveillance ou d’alerte. La qualité et l’exploitation précisent les conditions de fonctionnement à respecter, à partir de leurs procédures. Une connexion de maintenance et une remontée d’alarme peuvent remplir des fonctions différentes : il faut les distinguer avant de décider.
2. Qu’est-ce qui changerait réellement ? La maintenance et le prestataire décrivent les fonctions affectées par l’intervention envisagée. La DSI et les spécialistes de sécurité instruisent les protections possibles. Le DAF fait vérifier les engagements contractuels et les coûts des options. Les réponses inconnues sont consignées, avec une personne chargée de les obtenir.
3. Qui peut autoriser quoi ? Nommer les personnes qui valident les conditions techniques, la sécurité, la qualité et l’exploitation, puis le responsable habilité à arbitrer dans ce cadre. Préciser aussi qui reçoit une alerte et qui prend le relais en cas d’absence. Un nom de service dans un document ne suffit pas à organiser cette continuité.
Une précaution du CERT-FR rend l’arbitrage très concret. Son alerte du 12 octobre, mise à jour le 16 octobre, recommande de supprimer l’exposition à Internet des interfaces concernées, tout en demandant de vérifier les conditions d’assurance avant de couper une remontée de données vers le frigoriste. L’entreprise doit donc préparer la sécurisation avec les acteurs compétents, en comprenant les fonctions affectées. Le contrat ne dispense pas de traiter l’exposition.
Donner un résultat précis à la mission
À la fin de l’exercice, une page doit permettre à la direction de décider. Elle peut comporter :
- l’équipement concerné, son responsable d’exploitation et le service à préserver ;
- les connexions et fonctions connues, ainsi que les informations encore manquantes ;
- les options instruites, leurs conséquences, leurs coûts et les validations nécessaires ;
- la décision prise, les actions attribuées et la date du prochain examen.
Le DAF peut alors comparer une intervention planifiée, le maintien temporaire sous conditions validées ou un remplacement à préparer. Ces options dépendent de l’installation : elles ne sont pas toutes acceptables dans chaque cas. Leur coût comprend aussi le temps d’arrêt, les contrôles et les moyens nécessaires pour préserver l’activité.
Le guide ANSSI souligne que les mesures prévues pour des installations récentes ne s’appliquent pas toujours directement aux systèmes existants. Les impacts doivent être évalués avant mise en œuvre. Lorsqu’une adaptation est nécessaire, les exceptions doivent être inscrites au registre des risques et revues périodiquement. Une échéance de réexamen empêche qu’une solution provisoire devienne un oubli.
Dans le podcast de ProFood World publié le 7 octobre 2026, la consultante Kristin King insiste sur la participation des équipes de production et de sécurité alimentaire aux décisions de changement informatique. Son propos aide à comprendre les dépendances entre métiers. C’est un témoignage de praticienne, antérieur à l’attaque, pas une enquête sur les ETI françaises.
Si personne ne peut porter ce travail transversal, le besoin de renfort devient plus précis : conduire l’inventaire du périmètre retenu, réunir les validations, soumettre les arbitrages et transmettre un suivi à un responsable durable. La définition du mandat de mission commence par ces résultats attendus. Le manager chargé de la coordination s’appuie sur les spécialistes techniques, de sécurité et de qualité ; son intervention ne vaut pas validation de l’installation.
Ce que le rapport ne permet pas de conclure
Le nombre de victimes ne mesure ni l’exposition de votre entreprise ni la probabilité d’un incident. Il ne permet pas non plus d’affirmer qu’une même protection conviendrait à tous les équipements. Ces points demandent un examen du site, de ses connexions et de ses contraintes.
L’exercice proposé apporte un premier résultat plus limité : savoir si une décision de sécurisation peut être instruite sans laisser une fonction essentielle ou un responsable de côté.
Sur votre installation la plus critique, qui peut aujourd’hui réunir ces réponses ?